AJE Región de Murcia


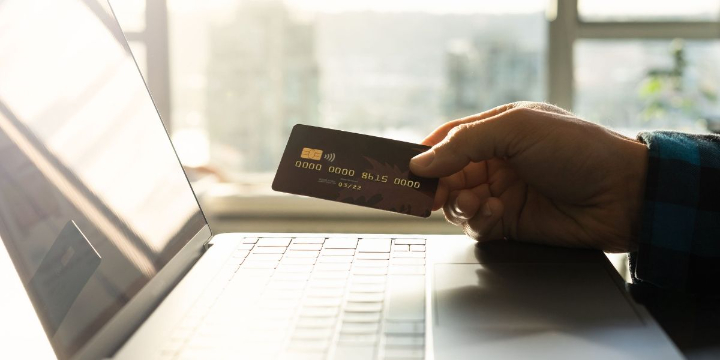
Una llamada de un cliente que reclama un pedido puede ser el primer aviso de que alguien está vendiendo en nombre de tu empresa. Así empezó a salir a la luz una trama de falsos anuncios de recambios con ramificaciones en Murcia. Y a las pocas semanas del Black Friday, otra información apunta al riesgo de que el fraude llegue a la propia página de pago de un comercio.
Esta semana comentamos esos dos casos junto con una guía de la AEPD sobre el acceso a datos sensibles, un simulacro para pymes en Mérida y un reto universitario en Cartagena. Cada publicación toca una decisión distinta que un negocio puede preparar de antemano, desde verificar quién puede entrar en el panel de la tienda hasta organizar la respuesta si se bloquean los sistemas.
Salamanca RTV al Día · 6 de noviembre
Dos desguaces de Salamanca empezaron a recibir llamadas de personas que habían pagado por piezas que nunca llegaron. Según la información publicada sobre la operación Dialysi, se habían utilizado los datos fiscales y los logotipos de ambos negocios para anunciar recambios inexistentes en plataformas de compraventa. La Guardia Civil identificó a 46 perjudicados en distintas provincias. Hay doce personas investigadas y parte de las actuaciones se llevó a cabo en El Palmar.Noticias de Salamanca
El caso interesa a cualquier comercio que venda en plataformas de terceros. Pensemos en un taller de la Región que anuncia recambios por internet. Si alguien llama para reclamar un pedido que no figura en el sistema, pedirle el enlace al anuncio y conservar una captura puede ayudar a identificar la suplantación. Tener a mano los perfiles oficiales de venta también facilita que el equipo pueda decirle al cliente, en esa misma llamada, cómo comprobar quién le ha cobrado.
Leer la noticia sobre la operación Dialysi
Agencia EFE, publicada en laSexta · 6 de noviembre
EFE recoge una advertencia de Kaspersky sobre la venta de accesos a paneles de administración de tiendas españolas. Con uno de esos accesos, un atacante podría modificar el proceso de compra y desviar al cliente a una pasarela de pago falsa. El comprador habría empezado en la web que conoce y el desvío se produciría justo al pagar.lasexta.com
Para un comercio que prepara su campaña del 27 de noviembre, hay una comprobación que merece sitio junto a la revisión de precios y existencias. Antes de lanzar los anuncios, conviene hacer una compra de prueba desde el móvil y verificar que el cobro llega a la pasarela contratada. Si la web la mantiene una agencia externa, también es buen momento para repasar quién conserva permisos de administración, activar la verificación en dos pasos y acordar a quién se avisa si un cliente detecta algo extraño.
Leer la información de EFE en laSexta
AEPD y Autoridad Helénica de Protección de Datos · 5 de noviembre
Las autoridades de España y Grecia han publicado una guía sobre los entornos de tratamiento seguro. Son espacios controlados en los que las personas autorizadas pueden analizar datos sin que necesariamente se les entregue una copia. El documento aborda la gestión de accesos, el registro de la actividad y el reparto de responsabilidades cuando intervienen proveedores. Tiene especial interés en proyectos que reutilizan datos sensibles, como los de salud.AEPD
Para una empresa murciana de software sanitario que colabora con una clínica, la distinción cambia cómo se plantea el proyecto. Antes de pedir que le envíen una base de datos para hacer pruebas, puede valorar qué necesita consultar su equipo, en qué entorno y qué resultados podrán salir de él. Son decisiones que afectan al presupuesto, al contrato y a la forma de aplicar el RGPD desde el diseño del servicio.
Consultar la guía completa de la AEPD
Canal Extremadura y Junta de Extremadura · 5 de noviembre
En Mérida, pymes y autónomos ensayaron dos situaciones inspiradas en casos reales. En una, un ataque bloqueaba los sistemas y amenazaba con divulgar información. En la otra, alguien se hacía pasar por un interlocutor de confianza para provocar una transferencia fraudulenta. El ejercicio consistía en decidir cómo responder mientras se desarrollaba cada incidente.Canal Extremadura
Una asesoría de tres personas puede trasladar el ejercicio a su oficina. Basta con simular que el correo y la carpeta de clientes dejan de estar disponibles a primera hora. En ese escenario se ve enseguida si el teléfono del proveedor informático puede consultarse fuera del correo, quién tiene acceso a las copias y cómo seguir atendiendo a los clientes. Si el incidente implica una brecha de datos personales que deba notificarse, el RGPD prevé hacerlo sin dilación indebida y, a ser posible, dentro de las 72 horas desde que el responsable tiene constancia de ella.AEPD
Leer la noticia sobre el simulacro en Mérida
Universidad Politécnica de Cartagena · 5 de noviembre
El TRUST Lab de la UPCT ha anunciado el Ciber Reto Integra 2026, dirigido a estudiantes de grado, máster y FP de la Región. La primera fase será en línea los días 17 y 18 de noviembre y la final tendrá lugar el día 20 en Cartagena. La inscripción es gratuita y cierra el 13 de noviembre a las 14.00. Como explica Lola Cano, responsable del laboratorio, quienes participen «también tendrán que investigar».upct.es
El reto ofrece una referencia cercana a las empresas industriales que buscan incorporar perfiles técnicos. Saber investigar qué pasó y explicar qué parte de la producción está afectada son capacidades que también cuentan cuando hay que decidir si se aísla un equipo o se mantiene una línea en marcha. Para los negocios que quieran trabajar su propio protocolo, el mismo programa regional, CIBERREG, tiene previsto un taller gratuito sobre respuesta a ciberataques el 13 de noviembre en Alcantarilla y otro el 16 en Torre Pacheco.ciberreg.f-integra.org
Leer el anuncio de la UPCT ·Consultar los talleres de CIBERREG
La seguridad se decide también en tareas que una pyme hace todos los días. Atención al cliente puede detectar una suplantación a partir de un pedido que no reconoce. Quien gestiona la tienda puede comprobar que el pago llega a su destino. Y quien contrata un servicio tecnológico puede acordar desde el principio qué datos necesita el proveedor y quién tendrá acceso a ellos.
Un plan de ciberseguridad tiene que recoger esas decisiones con responsables y medios de contacto que sigan disponibles si falla el sistema habitual. Antes de la campaña de fin de año, revisar los accesos, probar el recorrido del pago y ensayar una interrupción breve son tres tareas que se pueden incorporar al calendario de trabajo.


Comentarios